TOP >
要素技術 > 総務省、脆弱なIoT機器及びマルウェアに感染しているIoT機器の利用者への注意喚起の実施状況を公表
近年、IoT機器を悪用したサイバー攻撃が増加していることから、利用者自身が適切なセキュリティ対策を講じることが必要である。
総務省、国立研究開発法人情報通信研究機構(以下、NICT)及び一般社団法人ICT-ISACは、インターネットプロバイダと連携し、脆弱なID・パスワード設定等のためサイバー攻撃に悪用されるおそれがあるIoT機器の調査及び当該機器の利用者への注意喚起を行う取組「NOTICE」並びにNICTのNICTERプロジェクトによりマルウェアに感染していることが検知された機器の利用者への注意喚起を行う取組を実施している。
NICTERプロジェクトでは、NICTがインターネット上で起こる大規模攻撃への迅速な対応を目指したサイバー攻撃観測・分析・対策システムを用いて、ダークネットや各種ハニーポットによるサイバー攻撃の大規模観測及びその原因(マルウェア)等の分析を実施している。
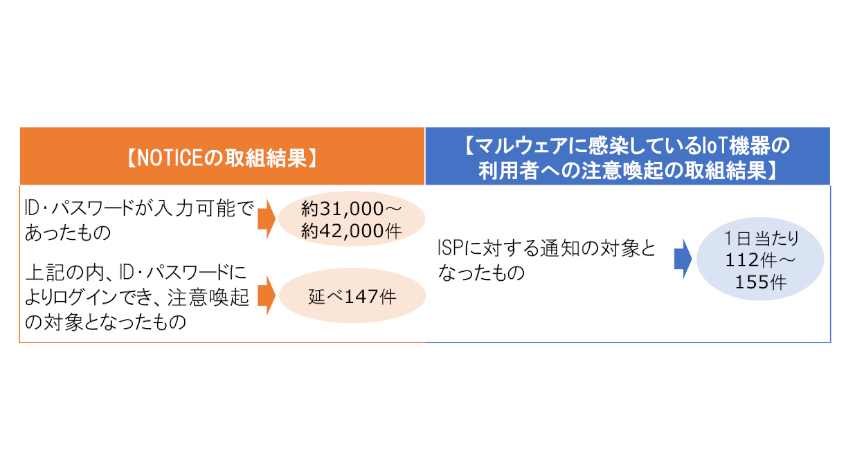
今回、参加インターネットプロバイダが33社、調査対象IPアドレスが約9,000万での実施状況を公表した。NOTICEの取組で注意喚起の対象となったものは147件、マルウェアに感染しているIoT機器の利用者への注意喚起の取組でISPに対する通知の対象となったものは、1回当たり112件~155件だった。
現時点では容易に推測されるID・パスワードを設定している又は既にマルウェアに感染していると判明したIoT機器の数は少ない状況と考えられるが、今後もIoT機器へのマルウェアの感染活動は継続することが見込まれるため、利用者は、引き続き適切なID・パスワードの設定やファームウェアの最新版へのアップデート等のセキュリティ対策の徹底に努めることが重要である。
出典:総務省ホームページ
IoTに関する様々な情報を取材し、皆様にお届けいたします。
企業向けAI活用虎の巻
AIによって「優秀な人材」の定義が変化したことを、どうみるべきか —AI時代の人材採...
まだ、生成AIのチャットボットで消耗しているの? ー自律的に動くAIエージェントが働...
AI時代の「中間管理職クライシス」 —部下がAIに相談する時代、上司の価値はどこに残...
AIに仕事を頼む技術 —なぜ「営業資料を作って」と頼むと失敗するのか?
生成AIは、使い手の「言語化能力」を暴く、リトマス試験紙
AIに「ゴミ」を食わせるな ーAIエージェントが賢くなるデータ、バカになるデータ

AIで業務を自動化する方法とは ーなぜ、ChatGPTを配っても仕事は減らないのか?
なぜあなたの会社で、生成AIが活用されないのか?どこで活用すべきか?
生成AI活用ガイド
AI導入の成果は効率化にとどまっていないか?「売上の方程式」で描く攻めのAIの地図
AIが攻撃に使われるとき防御側のAIは動くのか?NVIDIAら「オープンAI連合」に...
今更聞けない生成AIの選び方、自分の優先軸で選ぶための4つのチェックポイント
フィジカルAIが可能にする柔軟なロボットアームとは?製造業にとって現実的な選択肢にな...
フィジカルAIはどこまで来ているのか?導入判断の前に見るべき「現場データ」
AnthropicやOpenAIのAIが起こした事故に学ぶ、自社点検のための視点
熟練工の「勘」をAIに継がせるには ?「誰が」「どう」進めるかを5つのステップで整理...
シャドーAIという見えないリスク、現場の効率化と統制の溝をどう埋めるか
AI導入「内製か外部支援か」で悩む前に確認すべき5つのこと
「厳しい・緩い」では測れないAI規制、6カ国の規制動向から読み解く企業の備えとは