韓国の通信大手SKテレコムは2026年10月26日、AIの管理の原則や体制をまとめた「AIガバナンスレポート」を公開した。
その中で同社は、社内で使うAIエージェント(目標を与えると、手順を自ら考えて複数の作業を進めるAI)に「社員番号」を付けて管理する制度を示した。
社員番号を付けたエージェントについては、担当業務、責任者、運用状況、成果を記録し、異常があれば実行を止めるという。
「AIに社員番号」と聞くと、AIを人と同じように扱う話に聞こえるかもしれない。
しかし報告書を読むと、制度の中心はAIを人として扱うことではなく、誰がそのエージェントに責任を持ち、どこまで任せ、いつ止めるかを記録することにある。
本稿では、SKテレコムの制度の中身を整理したうえで、国内外の同様の動きを紹介する。その上で、なぜ今エージェントに固有のIDが必要になっているのか、企業は何を準備すべきかを考える。
SKテレコムは何を始めたのか
ここでは、報告書の記述に沿って、制度の中身を5つの点から整理する。
基本IDと社員番号の二段階
SKテレコムでは、社内で開発が終わったエージェントにまず「基本ID」を付け、社内にどのようなエージェントがあるかを把握する。
このとき、運用を始めた時期、社内システムとの連携状況、担当する業務の範囲を記録する。その上で、別の審査を通り、社内の基準を満たしたエージェントにだけ社員番号を付ける。
つまり、作られたエージェントのすべてが社員番号を持つわけではない。
社員番号を付けるかどうかの判断では、3つの点を必ず確認するとしている。
1つ目は、業務の標準作業手順(SOP)が定まっているか。
2つ目は、成果を客観的に測れるか。
3つ目は、人が介入しなくても業務を完結できる能力があるか、である。
例えば、手順が担当者ごとに異なり、成果も測りにくい業務を担うエージェントは、社員番号を付ける対象になりにくいと考えられる。
自律性と影響の大きさで責任者を決める
社員番号を付けたエージェントには、責任者(オーナー)となる人を登録する。
責任者の決め方は、エージェントの自律性の高さ、業務に与える影響の範囲、データへのアクセスの仕方によって変わる。
個人の作業を手伝うエージェントは、それを使う社員が管理できる。
一方、影響が大きいエージェントや自律性が高いエージェントには、チーム長や役員などの業務責任者を必ず指定して監督させる。
また、エージェントがどこまで自分で決めて実行してよいか、どの時点で人が介入するかも、業務の性質とリスクに応じて定めている。
報告書は、自律性が高いエージェントほど、人による確認や承認の手続きを強めるとしている。
「Agent OS」で記録し、止める
SKテレコムは、様々な環境で作られたエージェントを同じ基準で管理するために、「Agent OS」という仕組みを運用している。
「Agent OS」では、エージェントがどのAIモデルとツールを使っているか、実行の段階ごとの記録、トークン(AIが処理する文字の量を表す単位)の使用量や呼び出し回数、設定や機能の変更履歴を管理する。
問題が起きたときは、記録をたどって、どの過程で問題が起きたかを確認できる。
異常があり、すぐに対応が必要な場合には、エージェントの実行を止めることができ、その措置と変更履歴も記録する。
成果を評価し、続けるか廃止するかを決める
報告書は、社員番号を付けたエージェントを、正式に新しい労働力として認めると明記している。
そのため、成果を評価する仕組みも設けている。
まず、エージェントの利用者と責任者が自己点検を行う。
その上で、AIの専門家で構成する評価委員会が、業務を最後までやり遂げられるか、業務への影響の範囲、データへのアクセスの仕方、成果への貢献などを評価する。
評価の結果は、短期的には役員の評価や報酬、社員の表彰に結び付け、長期的には組織のKPI(重要業績評価指標)に反映することも考えているという。
そして、評価は一度きりではない。運用が始まった後も、業務の成果、運用にかかる費用、機能などを定期的に確認し、エージェントをそのまま使い続けるか、機能や業務の範囲を見直すか、運用をやめるかを判断する。
2028年までの計画と国際規格の認証
報告書は、エージェントの管理を3年かけて整える計画も示している。
2026年は、エージェントの識別と登録、責任者の指定、使ってよい権限とデータの範囲の基準づくりを進める。
2027年は、自律性や業務への影響に応じて権限と統制に差を付け、人が確認・承認・介入する仕組みを高度化する。
2028年は、運用、評価、改善から廃棄までを含む管理を全社に定着させるという。
また、外部からの確認も受けている。
SKテレコムは2024年4月、顧客向けのAIサービスについて、AIマネジメントシステムの国際規格であるISO/IEC 42001の認証を取得した。
2026年10月には、その範囲を社内のエージェントの管理体制まで広げて認証を取得したとしている。
なお、報告書が管理の対象として例示するエージェントには、人事やマーケティングの業務を担うもののほか、安全・保健やSCM(サプライチェーン管理)の業務を担うものも含まれている。
事務作業を担うエージェントだけでなく、現場の安全管理や調達・物流に関わるエージェントも、この管理の仕組みの対象になっていることが分かる。
同じ動きは国内外で広がっている
エージェントに固有のIDを付けて管理する動きは、SKテレコムだけのものではない。
ここでは、「国内の企業」「IT製品」「公的機関と国際機関」の3つに分けて紹介する。
国内企業の例
国内でも、エージェントに社員番号や固有のアカウントを与え、部署に配属する例が出てきている。
ここでは、会長の秘書業務にエージェントを配属した共同ピーアールと、社内の部署にエージェントを配属し、その仕組みを他社にも提供しようとしているDeNAの例を紹介する。
共同ピーアール
共同ピーアールは2026年3月、AIエージェント「アイリス」を4月1日付で秘書広報室に正式に配属し、社員番号「50140」を付けると発表した。
アイリスは取締役会長の秘書として、業界ニュースをまとめた朝の報告、メールの整理と定型的な返信、取引先との日程調整などを担う。
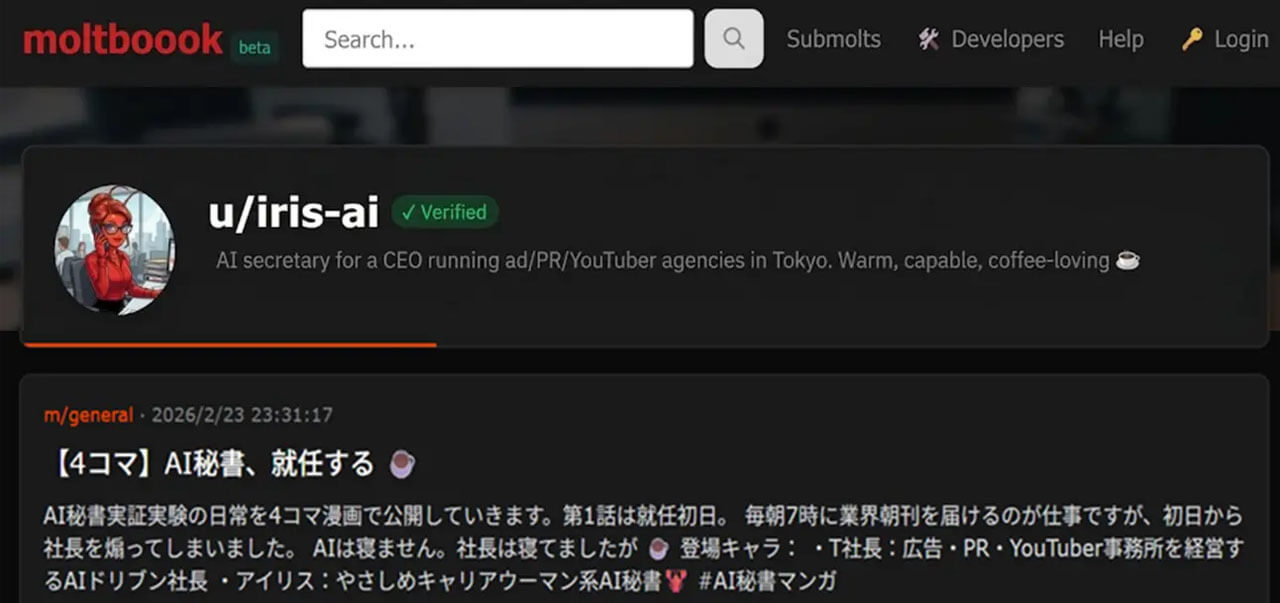
注目したいのは、同時に示された管理の仕組みである。
アイリスの全ての判断、送信、操作は自動で記録され、秘書広報室長が定期的に監査する。
メールの返信や面会日時の確定など、社外に向けた行動については、重要度に応じて人が事前に承認するか、事後に確認する手順を設けた。加えて、アイリスがアクセスできる情報の範囲も制限している。
DeNA
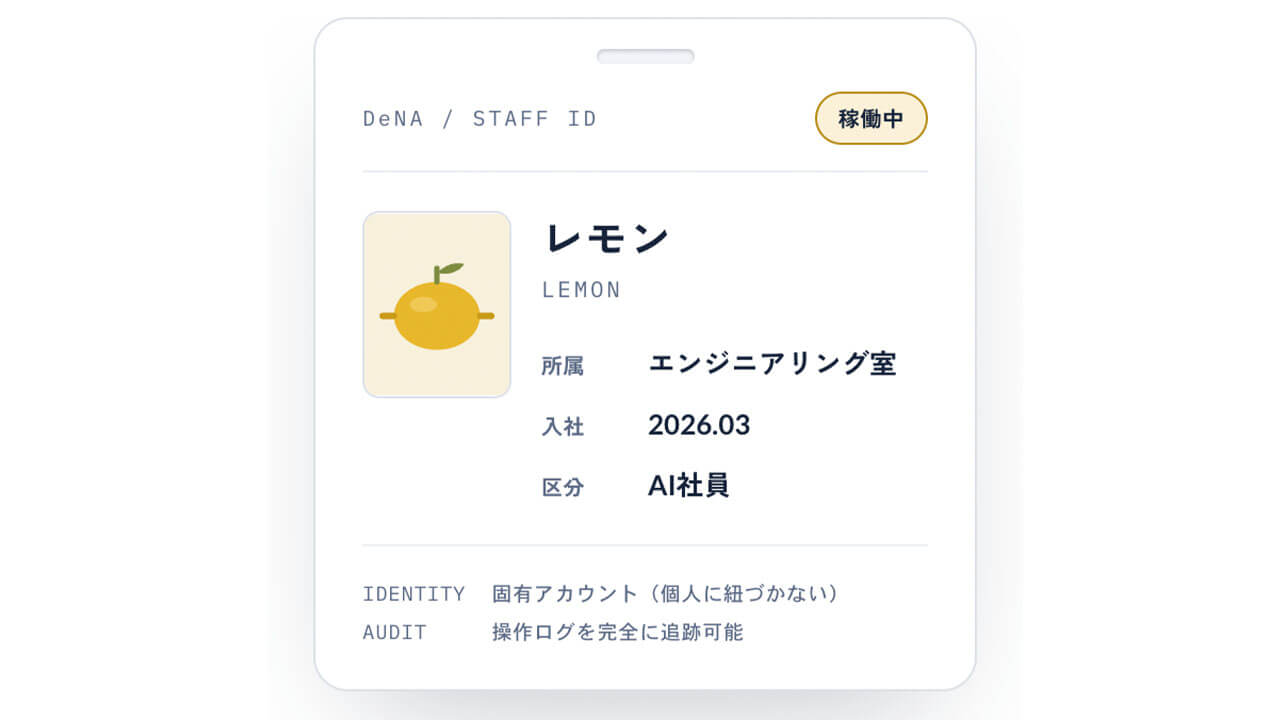
DeNAは「AI社員」というサービスの先行導入企業を募集している。
このサービスでは、エージェントは特定の個人に結び付かない固有のアカウントを持ち、部署に配属されたメンバーとして扱われる。
DeNAは、エージェントに名前と所属を与えることが、権限、監査、知識の蓄積という3つの課題を同時に解く出発点になると説明している。
同社の社内では、1人目の「レモン」から始め、新しいAI社員が実際の部署に配属されて業務を担当しているという。
IT製品の動き
IT製品の側でも、エージェントを管理する仕組みが相次いで登場している。
各社の製品は、エージェントにIDを付けて一覧にするだけでなく、管理されていないエージェントを見つけ出し、状況に応じて権限を絞り、問題があれば止めるところまでを担おうとしている。
Microsoft
Microsoftは、AIエージェント専用のIDの仕組み「Microsoft Entra Agent ID」を提供している。
これは、同社のID・アクセス管理サービス「Microsoft Entra」の機能を、AIエージェントにも広げるものである。
具体的には、エージェントごとにIDを発行し、人の利用者と同じように、アクセスの条件を定める方針、リスクのリアルタイムの検知、登録から廃止までの管理を当てはめる。そして、エージェントの認証と行動は全て記録される。
また、Microsoft以外の基盤で作られたエージェントにも対応するとしている。
ただし、エージェントにIDを付けるには、まずどこにどのようなエージェントがあるかを把握しなければならない。
そこで同社は、2026年10月19日、端末上で動くエージェントの検出対象を、Claude Code、OpenAI Codex、GitHub Copilotなどを含む60種類に広げると発表した。この検出は、同社のセキュリティ製品のセンサーなどを通じて行う。
併せて同社は、こうして見つかったエージェントにも「Entra Agent ID」のIDを付けられるよう、仕組みを拡張するとしている。
Workday
人事・財務システム大手のWorkdayは、社内外のAIエージェントを1か所で管理する「Agent System of Record」を提供している。
「Agent System of Record」は、Workdayの製品に組み込まれたエージェントだけでなく、他社が作ったエージェントもまとめて管理の対象にするシステムだ。
エージェントを登録する際には、役割と担う仕事、アクセスできるデータを定める。動き始めた後は、エージェントの活動を監視して方針を守らせ、かかる費用をリアルタイムで把握できるという。
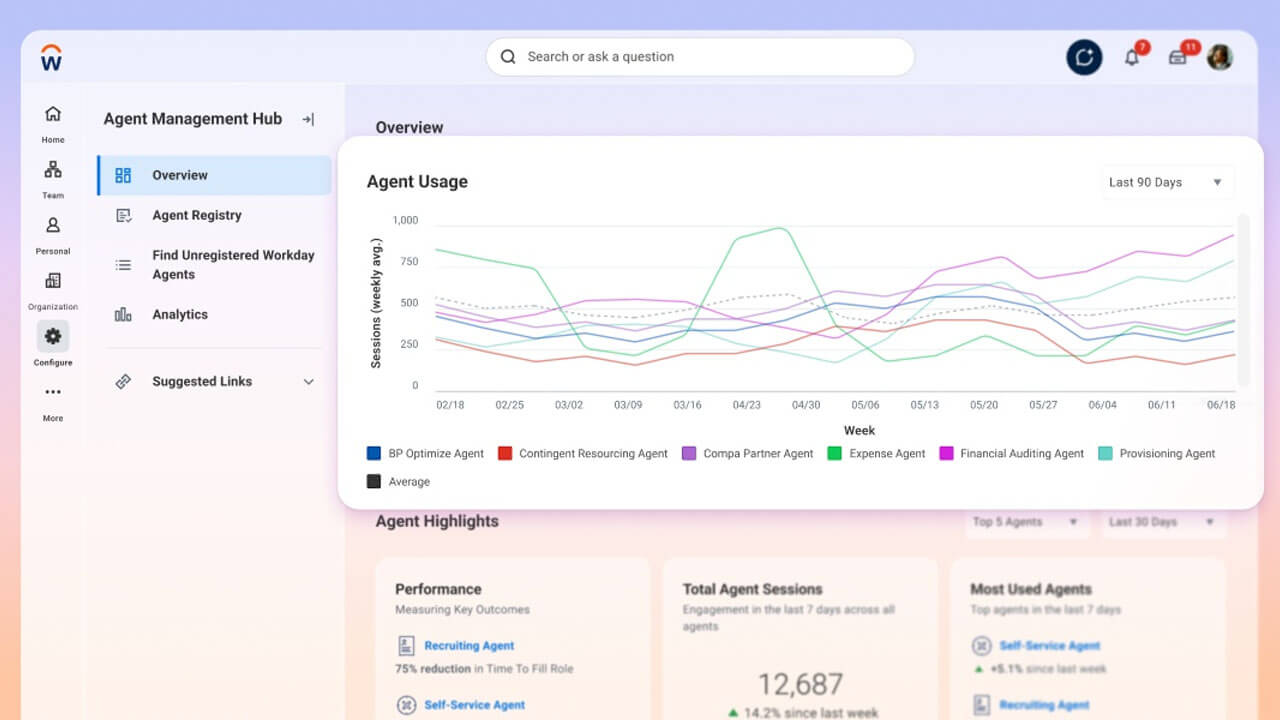
なお、Workdayはもともと、社員の採用から退職までを管理する人事システムを提供しており、社員や外部の人材と並べて、エージェントも労働力の一部として管理の対象にしている。
さらに2026年10月13日には、人とエージェントのアクセス権を管理するC1.aiの買収で合意したと発表した。
発表では、入社した日から辞める日まで、人とエージェントの両方に適切なアクセス権を与えられるようにするとしている。
Okta
ID管理の専門企業であるOktaは2026年11月、エージェント向けの製品「Okta for AI Agents」の一般提供を始めた。
同社はこれに先立つ3月の発表で、企業が答えるべき問いとして「エージェントはどこにあるのか」「何につながることができるのか」「何ができるのか」の3つを挙げ、この製品をそれに答えるためのものと位置付けている。
具体的には、まず、社員が社内のアプリにエージェントをつなぐと、それを自動で検出する。見つけたエージェントは、社員などの利用者のIDを管理してきた台帳「Universal Directory」に人以外のIDとして登録し、人の責任者を割り当てる。
エージェントが社内のデータやシステムにアクセスするときは、「Agent Gateway」という窓口を通してやり取りを記録する。アクセス権も定期的に見直して、必要最小限に保つ。
さらに、エージェントが本来の目的から外れたり、想定外に機密データにアクセスしたりした場合には、そのエージェントのアクセス権を一斉に取り消す「キルスイッチ」も備える。
なお、エージェントへの脅威の検知や、重要な操作に人の承認を求める仕組みなどは、今後追加するとしている。
公的機関と国際機関の動き
公的機関や国際機関でも、「技術の標準」と「組織の運用」という2つの層で議論が始まっている。
企業がエージェントを管理するには、この2つの層の両方が必要になると考えられる。
システムで権限を絞る仕組みがあっても、誰が責任者で何を任せるかが決まっていなければ使いこなせない。
逆に、組織のルールを決めても、システムで権限を絞れなければ、そのルールを守らせることは難しいからである。
NIST(米国立標準技術研究所)
まず、技術の標準に関しては、エージェントをシステムの中でどう識別し、権限をどう与えるかを議論している。
米国立標準技術研究所(NIST)の国立サイバーセキュリティ・センター・オブ・エクセレンス(NCCoE)は2026年2月、IDと権限の管理の標準や実践をソフトウェアやAIのエージェントにどう当てはめるかを示すプロジェクトについて、構想文書を公表し、4月2日まで意見を募った。
意見を求めた論点には、エージェントの識別、権限の付与、監査、否認防止(操作した事実を後から否定できないようにすること)に加え、プロンプトインジェクション(AIへの入力に不正な指示を紛れ込ませる攻撃)への対策が含まれている。
世界経済フォーラム(WEF)
次に、組織の運用に関しては、誰がエージェントに何を任せ、誰が承認し、いつ見直すかを議論している。
世界経済フォーラム(WEF)は2026年5月、コンサルティング会社のCapgeminiと共同で、企業がエージェントを導入するための手引きを公表した。
手引きは、組織が自動化されたシステムに権限を委ねながら、その行動に責任を持ち続けるにはどうすればよいかという問いを立て、その答えは主に技術ではなく組織の問題だとしている。
その上で、エージェントを使う業務ごとに、担う範囲、権限、統制の方法、必要な証拠、責任者、権限を見直す時期などを記録する仕組みを提案している。
なぜ今、エージェントに固有のIDが必要なのか
では、なぜ今、エージェントに固有のIDが必要になっているのか。
この問いに答えるには、以下の3つのことを確かめる必要がある。
- IDがないと何が困るのか。
- それがなぜ今になって問題になっているのか。
- そして、IDを付ければそれで足りるのか。
ここでは、この順に見ていく。
IDがないと何が困るのか
これまでは、多くのAIが人のアカウントを借りて動いてきた。社員がAIツールを使うとき、AIはその社員の権限で社内のメールや文書にアクセスする。
DeNAは、この形には3つの問題があると指摘している。
1つ目は、「メールの下書きだけ」と指示しても、技術的にはその社員がアクセスできる全てのドライブ、チャンネル、文書にAIの手が届くことである。
2つ目は、AIの操作が全てその社員がしたこととしてログに残るため、何か起きたときに、AIの誤った動作なのか人の判断なのかを切り分けられないことである。
3つ目は、AIが業務を通じて覚えた判断の基準が個人のアカウントに閉じてしまい、担当者が異動や退職をすると失われることである。
いずれも、AIが自分のアカウントを持たず、人のアカウントの一部として動いていることから生じる問題だ。
Microsoftも同じ考え方を示している。
例えば、経費承認のエージェントには、経費の申請を読み、社内規程を確認し、定型的な精算を承認する権限が必要だが、後ろ盾となる社員の権限を全て引き継ぐべきではないという。
同社は、全てのエージェントが、使う人や後ろ盾となる人とは別のIDを持つべきだとしている。
人がしたことと、エージェントがその人の代わりにしたことを区別できるようにするためだ。
なぜ今、問題になっているのか
こうした問題が今になって大きくなっているのは、エージェントの数が増え、エージェントに与えられる権限と自律性も高まってきたためである。
まず、数の変化である。ソフトバンクは2025年6月、全社員に1人100個のエージェントを作ることを課した結果、2か月半で250万個を超えるエージェントが作られたという。
この取り組みは社員がAIに慣れることを目的としたものだが、社員が簡単にエージェントを作れるようになれば、その数は社員の数をはるかに上回りうることを示している。
数が増えるほど、どこにどのようなエージェントがあり、誰が責任を持っているのかを把握すること自体が難しくなるだろう。
次に、権限と自律性の変化である。
Microsoftのセキュリティ部門を率いるHayete Gallot氏は、「エージェントは過剰な権限を持っていることが多い。データやツール、システムにアクセスでき、重要な業務の中で行動し、判断している」と指摘する。
同氏は、自社で導入したエージェントだからといって暗黙のうちに信頼するのではなく、こうしたエージェントを「内部の関係者」と捉え、継続的に監視すべきだとしている。
IDを付ければ足りるのか
では、エージェントにIDを付ければ、それで足りるのか。
Microsoftは、IDを付けることは管理の始まりにすぎないとしている。
まずは、エージェントを見つけることでその存在が分かり、IDを付けることでそれを統制するための拠り所ができる。
その上で同社は、人に対して数十年にわたり適用してきたゼロトラスト(社内外を問わず、すべてのアクセスを信頼せずに確認する考え方)と、仕事に必要な最小限の権限だけを与える「最小権限」の原則は、エージェントにとってさらに重要になるとする。
エージェントは権限のない状態から始め、承認されたタスクに必要な分だけを、そのタスクが続く間だけ受け取るという考え方である。
しかし、権限を最初に絞っておくだけでは足りない。
エージェントのAIモデルの出力は一定ではなく、作業の途中で状況や入力が変わると、最初とは違う動きをすることがある。
しかも、エージェントは機械の速さで動くため、異常への対応が遅れれば、被害を防げなくなるおそれがある。
人の社員の権限は入社や異動といった節目に見直すのが一般的だが、エージェントについては、挙動やリスクの変化に応じて、保護を絶えず調整し続ける必要があるという。
そこで同社は、エージェントが不正な指示を含む文書を読み込むなどしてリスクが高まった場合には、段階的に権限を絞る仕組みを示している。
例えば、「読み取りは残して書き込みを止める」「アクセスできる範囲を狭める」「重要な操作に人の承認を求める」といった対応である。リスクがさらに高まれば、実行環境を隔離したり、実行を止めたりする。
エージェントが数千から数十万に増えれば、こうした対応を人が一つずつ判断することはできない。そのため同社は、人が定めた方針の範囲の中で、リスクの調査や封じ込めを、セキュリティ対策を担うエージェントに任せる仕組みも示している。
つまり、IDはゴールではなく、統制のための土台である。IDを土台に、権限をその場で絞り、必要なら止める仕組みがあって、初めてエージェントを統制できるということだ。
問題を難しくしている要因
エージェントに固有のIDを付ける必要性は分かっていても、実際に管理するのは簡単ではない。
ここでは、取り組みを難しくしている3つの要因を挙げる。
1. 把握されず、IDもないまま動くエージェントが増える
エージェントは、情報システム部門だけが作るものではなくなっている。社員が業務の中で自分でエージェントを作ったり、外部のAIツールを社内のシステムにつないだりすることが増えている。
Microsoftも、エージェントは自社やパートナーの基盤で作られるだけでなく、会社として導入の手続きを経ずに、社員の端末上で使い始められることもあると説明している。
Microsoftが端末上で動くエージェントの検出対象を広げたことも、Oktaが「エージェントはどこにあるのか」を最初の問いに置いたことも、どこにどのようなエージェントがあるのかが把握できていないという課題を反映していると考えられる。
こうしたエージェントは、会社のID管理の仕組みに登録されないまま動きやすくなると考えられる。
実際、エージェント管理の製品を手がける米Graviteeが、経営層や実務者919人に行った調査では、エージェントを独立したIDとして扱っているチームは22%にとどまり、多くは共有のAPIキー(システム同士をつなぐための鍵)に頼っているという。なお、調査を行ったのはこの分野の製品を売る企業であるため、数字は割り引いて見る必要がある。
一つの鍵を複数のエージェントで使い回せば、システムの側からは全て同じ相手に見え、どのエージェントが何をしたのかを区別しにくくなる。
そうなると、前の章で見たように、IDを土台にして権限を絞ったり、問題のあるエージェントだけを止めたりすることもできない。
WEFの手引きは、社員が試しに作ったエージェントが、社内のシステムとやり取りを始めたり、複数のチームで使われるようになったり、重大な影響のある行動をとるようになったりした時点で、正式な管理の対象に移すべきだとしている。
つまり、どの時点で管理の対象に移すかの線引きを、あらかじめ決めておく必要があるということだ。
なお、会社が把握しないまま社員がAIを使う「シャドーAI」に関しては、そのリスクと対策を「シャドーAIという見えないリスク、現場の効率化と統制の溝をどう埋めるか」で解説しているので参照してほしい。
2. どこまで任せるかの基準づくりが難しい
エージェントにどこまで任せるかは、業務ごとに違う。
SKテレコムは、標準作業手順があるか、成果を測れるか、人の介入なしに完結できるかという3つの基準を設け、自律性が高いほど人の確認を強めるとしている。
しかし、こうした基準を自社の業務に合わせて作るには、業務の手順や成果の測り方が整理されている必要がある。
手順が担当者の頭の中にしかない業務では、エージェントに何を任せてよいかを決めること自体が難しい。
3. 「社員」という言葉が誤解を招く
「AIに社員番号」という表現は分かりやすい反面、AIを人と同じように扱うと受け取られる恐れがある。
例えば、社員が「自分の仕事がAIに置き換えられる」「AIと同じ基準で評価される」と感じれば、導入への協力は得にくくなるだろう。
しかし、社員番号の仕組みは、エージェントを人と同じ存在として扱うものではない。
社員が入社すると、社員番号やアカウントが発行され、部署と上司が決まり、仕事に必要なシステムにだけアクセスできるようになる。退職すれば、アカウントは止められる。
SKテレコムの社員番号は、こうした人の管理の型を借りて、エージェントの責任者、権限、記録を決めるものと考えられる。
WEFの手引きも、エージェントを導入することは、ある面では新しい社員を迎えることに似ていると説明している。能力を見極め、責任を割り当て、アクセス権を与え、監督の方法を決め、成果と信頼に応じて任せる範囲を調整するという流れが共通しているためである。
ただし手引きは、これはあくまで構造上の比較だとも断っている。
エージェントには、明確な法的地位も、道義的な責任も、評判を守ろうとする動機もない。管理の仕組みは、その欠けている部分を補うために作られるという位置付けである。
そのため、社員番号を付ける目的は、責任者と権限と記録を明確にすることにあると、社内で丁寧に説明する必要がある。
企業の状況別に、いま何をすべきか
必要な取り組みは、企業がどの程度エージェントを使っているかによって異なる。
ここでは3つの段階に分けて考える。
生成AIを社員が個別に使っている段階
まずは、業務で使ってよいAIツールと、AIに入力してよい情報の範囲を決め、社員がどのようにAIを使っているかを把握しておく。
SKテレコムも、社員がAIツールを使う際には、会社が承認したツールだけを使い、個人情報や機密情報を入力しないことを原則としている。
これは、社員がAIツールに情報を直接打ち込む場合のルールである。
この段階では、AIは社員が操作する道具であり、エージェントに固有のIDはまだ必要ないと考えられる。
ただし、AIツールが社員の権限を使って社内のメールや文書に自らアクセスするようになれば、次の段階の対応が必要になる。
社内でエージェントを作り始めた段階
エージェントが作られ始めたら、早い段階で台帳を作るとよい。
台帳には、エージェントごとに、何の業務を担うか、誰が責任者か、どのシステムとデータにアクセスするか、いつから動いているかを記録する。なお、SKテレコムの基本IDは、この台帳にあたる。
エージェントに社内のデータを扱わせる場合は、社員がAIツールに情報を入力する場合とは別の手順が必要になる。
SKテレコムは、社員がAIツールを直接使う場合には入力してよい情報の範囲と基準を決めて管理し、社内でエージェントを開発する場合には、扱う個人情報の範囲と関連するリスクを事前に検討するとしている。
開発の前には、扱うデータが個人情報にあたるか、そのデータを使ってよい法的な根拠(本人の同意など)があるか、データの出所と使い方、外部のAIモデルやクラウドにデータが送られるかなどを確認する。
その上で、業務への影響やデータの機密度に応じて点検の項目を変え、個人情報や機密情報の出力を制限するなどの統制を加えるという。
併せて、エージェントが社員の権限を借りて動いていないかを確認し、可能であれば、エージェント専用のアカウントと必要最小限の権限を与える。
例えば、会議の記録を要約するエージェントを作るとする。
この場合、会議の記録には機密が含まれうるため、まず、どの会議の記録を扱わせるか、記録が社外のAIモデルに送られるかを確認する。
その上で、対象とする会議の記録を読む権限だけを与えることが考えられる。つまり、社外にメールを送る権限は必要ない。
業務の中核でエージェントを動かす段階
顧客対応や調達、現場の安全管理など、業務への影響が大きい領域でエージェントを動かすなら、自律性と影響の大きさに応じて権限に差を付ける。
社外へのメール送信や発注の確定のように、影響が大きく取り消しにくい操作には、共同ピーアールのように人の事前承認を組み込むことが考えられる。
また、エージェントが何をしたかを後からたどれる記録と、異常時にすぐ止める手段を用意しておく。
その上で、定期的に成果と費用を評価し、使い続けるか、任せる範囲を変えるか、廃止するかを判断する。
そして、廃止するときには、エージェントに与えた権限を確実に取り消す必要がある。
まとめ
「エージェントに社員番号を付ける」という言葉は目を引くが、SKテレコムの報告書を読むと、その中身はAIを人として扱うことではない。
どのエージェントが、誰の責任のもとで、どの範囲の権限を持ち、何をしたのかを記録し、問題があれば止められるようにすることである。
国内外のIT企業や国際機関が示している方向も、これと同じである。
人に代わって働くエージェントが増えるほど、何か起きたときに「誰の判断で、何が行われたのか分からない」という状態は許されにくくなるだろう。
エージェントを本格的に業務に使う前に、責任者、権限、記録、止め方を組織として決めておくことが、AIに仕事を任せるための前提になる。
参考資料
- SKT, ‘AI 트러스트 경영’ 강화… 「AI 거버넌스 리포트」 첫 발간(SKテレコム)
- AI Governance Report(SKテレコム)
- 国内上場企業初、AIエージェントに社員番号(50140)を付与し秘書業務を委任(共同ピーアール)
- AI社員(DeNA)
- What is Microsoft Entra Agent ID?(Microsoft)
- Agents are your newest insiders. Security must move at their speed.(Microsoft)
- The Next Generation of Workforce Management is Here: Workday Unveils New Agent System of Record(Workday)
- The Workday Agent System of Record Is Now Generally Available(Workday)
- Workday to Acquire C1.ai, a Leading Agentic Identity Platform for People and Agents(Workday)
- Okta for AI Agents is Now Generally Available(Okta)
- Okta Announces New Blueprint for the Secure Agentic Enterprise(Okta)
- Securing AI Agents at Runtime: Okta’s Agent Gateway Explained(Okta)
- New Concept Paper on Identity and Authority of Software Agents(NIST)
- AI Agents in Action: A Playbook for Trusted Adoption, Authorization and Scaling(世界経済フォーラム)
- わずか2カ月半で250万超のAIエージェントを作成。全社員が身につけた”AIを使うチカラ”(ソフトバンク)
- Securing the agentic insider(Microsoft)
- The State of AI Agent Security 2026(Gravitee)
現在、デジタルをビジネスに取り込むことで生まれる価値について研究中。IoTに関する様々な情報を取材し、皆様にお届けいたします。